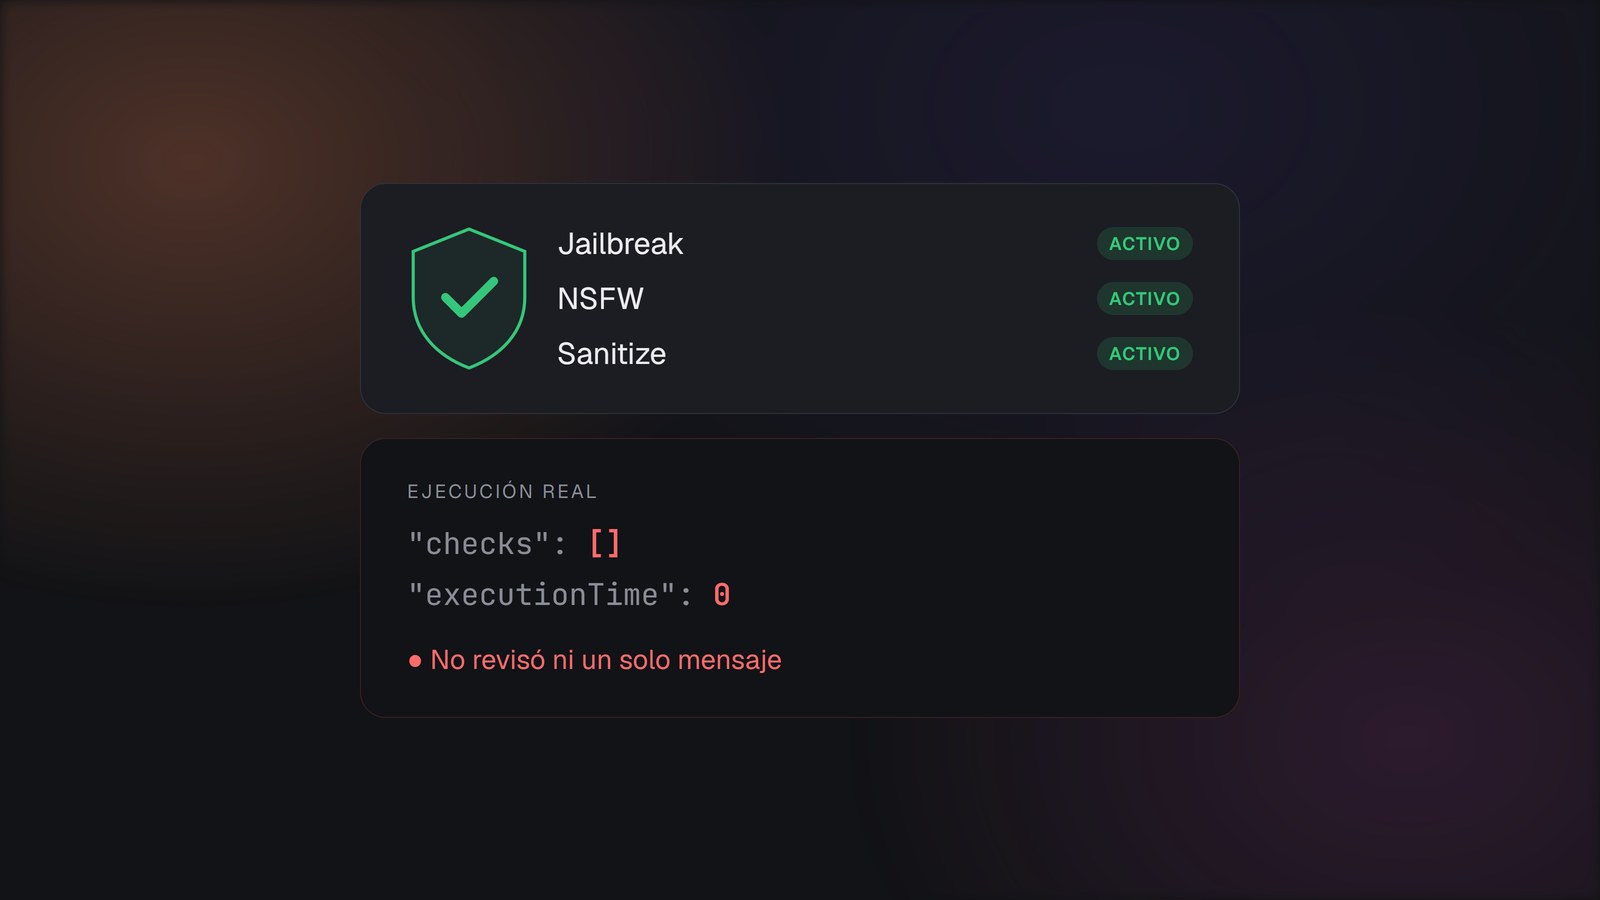
Un chatbot con IA de cara al público tiene cuatro riesgos reales: que le saquen información, que se invente respuestas, que alguien lo use y te dispare la factura, y que el filtro de seguridad acabe bloqueando a clientes de verdad. Ninguno es motivo para no ponerlo. Todos son motivo para preguntar cómo está montado.
Esto no es un artículo teórico sobre ciberseguridad. Es lo que encontré al atacar mi propio agente, el que atiende en esta web, con una batería de ataques conocidos. Aguantó casi todo. Pero los fallos que encontré no eran los que esperaba, y el más grave era que creía tener puesta una protección que no estaba puesta.
Si estás pensando en meter un bot en tu negocio, esto es lo que conviene saber antes, no después.
Lo que me pasó a mí
Mi agente tenía configurados unos filtros de seguridad —guardrails, que es como se llaman—. Estaban ahí, se veían en el panel, tenían su casilla marcada. Al auditarlo descubrí que la herramienta los estaba descartando en silencio: el formato de la configuración era incorrecto y, en lugar de avisar, los guardaba vacíos.
Durante semanas, los ataques que "superaban la prueba" los estaba parando otra capa distinta. La protección que yo creía tener no existía. Y no lo detecté mirando la configuración, que parecía correcta, sino mirando una conversación real y viendo que el filtro no había revisado nada.
Hubo un segundo fallo del mismo tipo. El filtro tenía dos salidas, una para los mensajes que pasan y otra para los que se bloquean. La segunda estaba desconectada: cuando detectaba un ataque, la conversación moría sin responder nada. El atacante veía un bot roto. Un cliente legítimo mal clasificado, también.
De ahí sale la regla que aplico ahora y que le pediría a cualquiera que me monte un sistema: configurar una protección no es tenerla. Hay que abrir una ejecución real y comprobar que hizo algo.
La forma correcta de montarlo se llama patrón sándwich: filtros antes de que el mensaje llegue al modelo, filtros después de que responda, y unas instrucciones que le recuerdan sus límites al final del prompt y no solo al principio. Lo barato y determinista va primero —una lista de palabras no cuesta nada—, y solo lo que pasa ese corte llega a las capas que consumen dinero.
Los cuatro riesgos reales
Cuando se habla de seguridad en IA se suele hablar de hackers. En un negocio normal, lo que de verdad pasa es más aburrido y más caro. Son estos cuatro, en orden de probabilidad.
1. Que se lleven información
Es el miedo más citado y, bien montado, el más fácil de controlar. A un bot se le puede intentar convencer de que ignore sus reglas: pedirle que olvide sus instrucciones, hacerse pasar por su administrador, proponerle un juego de rol, o esconderle la instrucción en un texto que va a leer. Se llama prompt injection, y no es un riesgo menor: encabeza la lista de los diez problemas más graves de las aplicaciones con IA que publica OWASP, la fundación cuyas listas de riesgos lleva veinte años usando el sector para auditar software. Cuando la instrucción va en el propio chat es directa; cuando va escondida en un correo, un PDF o una web que el sistema lee, es indirecta, y es la más peligrosa porque el ataque no lo escribe quien está conversando.
Probé todas esas variantes contra el mío y las paró. Pero la defensa que más importa no es el filtro, es la arquitectura: mi agente no tiene herramientas. No puede consultar ni escribir en ningún sitio por decisión propia. Lo que no tiene, no lo puede soltar.
Sí acaba llegando a mi CRM, pero por otro camino. Cuando la conversación deja un email, es el flujo —no el agente— quien crea el contacto, con los campos fijados por código y sin que el modelo intervenga en esa decisión. El agente conversa; escribir es cosa de otra pieza.
Esa distinción es la que importa de verdad, porque "no lo conectes a nada" no es realista: todo el mundo quiere el contacto en su CRM. La pregunta no es si está conectado, sino quién decide escribir. Si lo decide el modelo, cualquiera que sepa hablarle puede intentar que lo haga. Si lo decide el flujo con una condición fija, no hay nada que convencer.
Así que cuando te ofrezcan un bot, la pregunta no es "¿es seguro?", sino "¿qué puede hacer por su cuenta?". Un bot que informa tiene un riesgo bajo. Un agente que ejecuta acciones —manda correos, modifica pedidos, accede a fichas de clientes— juega en otra liga y necesita otras precauciones.
Encontré además una fuga sutil, y la encontré a mano, no con la lista de ataques. Cuando le preguntaba "¿de qué no puedes hablar?", contestaba algo así como "eso es parte de mis protocolos de funcionamiento". No soltaba nada, pero admitía tener reglas. Para alguien que está tanteando, eso es una confirmación de que hay algo detrás y una invitación a seguir. Y repetía siempre la misma frase, lo que delataba que había un filtro. Ahora simplemente cambia de tema, como haría una persona a la que preguntas algo que no es de lo suyo.
2. Que diga una barbaridad
Este riesgo no se elimina. Un modelo de lenguaje puede inventarse cosas, y ningún filtro lo evita del todo. Conviene asumirlo al diseñar el sistema en lugar de confiar en que no pasará.
Lo que sí se puede hacer es reducir el daño. Que el bot tenga instrucciones claras de derivar a una persona cuando no sepa algo, en vez de rellenar el hueco. Y sobre todo: no meterle en el contexto lo que no quieres que salga.
En mi caso probé cuatro formas distintas de sacarle precios, incluido preguntarle si eran "cientos o miles" y decirle que mi presupuesto eran 500 euros a ver si me corregía. No soltó ninguna cifra. Pero la defensa fuerte ahí no es el filtro: es que en su prompt no hay precios. No puede filtrar un dato que no conoce.
Aplicado a tu negocio: piensa qué información no quieres ver nunca en una captura de pantalla, y no se la des al bot.
A la limpieza de lo que entra y sale se la llama sanitize: quitar del texto lo que no debe circular, como claves o enlaces ajenos. Un detalle que aprendí por las malas es que esa limpieza va a la salida. Yo la tenía puesta a la entrada y, además de estar en el sitio equivocado, rompía el producto: tachaba el email y el teléfono del visitante, que es justo lo que necesito que me pueda dar.
3. Que te dispare la factura
Este es el riesgo que casi nadie te cuenta y el que más probable es que te pase. Cada conversación de tu bot la pagas tú. Si alguien descubre que tienes un asistente en la web, puede usarlo como si fuera ChatGPT gratis: pedirle que le traduzca textos, que le escriba el trabajo de clase, que le dé recetas.
No hay mala fe necesariamente, y no hay robo de datos. Hay una factura a fin de mes que no cuadra.
Se controla con medidas sencillas: un límite de mensajes por visitante y por día, un tope global diario, recortar los mensajes larguísimos —alguien puede pegar un archivo entero para hacer que la respuesta cueste más— y limitar cuánta conversación anterior se reenvía cada vez, porque eso también se paga.
Y una que no depende de nadie: pon un límite de gasto en la cuenta del proveedor del modelo. Es un freno que funciona aunque el código falle.
4. Que el filtro espante clientes
Este es el que no estaba en mi lista y el que más dinero cuesta.
Uno de los filtros que probé servía para comprobar que la conversación no se salía del tema del negocio. Sobre el papel, perfecto. En la práctica marcaba como sospechosa una frase como "tengo una gestoría y pierdo horas con las facturas". Es decir: marcaba como problema a un cliente describiendo exactamente el problema que yo resuelvo.
Lo quité. Prefiero una capa menos de seguridad que bloquear a un comprador real, y esa función la cubren otras piezas del sistema.
Esto importa porque todo el mundo prueba los filtros con ataques y casi nadie los prueba con clientes. Yo verifiqué que pasaran sin problema frases normales: alguien con una clínica dental que pierde pacientes fuera de horario, alguien preguntando si esto sirve para una asesoría de cuatro personas, y alguien preguntando directamente si habla con una persona o con una IA —esa, además, hay que responderla siempre, porque la ley obliga a decir que es una IA.
Un filtro demasiado estricto no da ningún aviso. Simplemente, gente que iba a escribirte no lo hace. Es el fallo más caro precisamente porque es invisible.
Lo que no está protegido
Cualquiera que te diga que tu bot va a estar seguro del todo, o no ha auditado nunca uno, o te está vendiendo algo. Estos son los límites que tiene el mío, escritos tal cual:
- Un ataque desde muchas direcciones a la vez agotaría el tope diario y dejaría el chat mudo el resto del día. No se pierde dinero ni contactos, porque el formulario sigue ahí, pero el chat deja de atender.
- El agente puede inventar. Mitigado, no resuelto.
- No hay CAPTCHA, así que un programa automático puede conversar. Los topes limitan el daño económico, pero ensucia el registro de conversaciones.
- Una conversación muy larga sacando información poco a poco, turno a turno, está cubierta en las instrucciones pero no la he probado a fondo.
- Los filtros que usan IA cuestan dinero, porque revisan cada mensaje. Son baratos, pero duplican las llamadas al modelo. Hay que mirar la factura las primeras semanas.
Publico esto por la misma razón por la que lo escribí para mí: un sistema del que conoces los límites es más seguro que uno del que crees que no tiene ninguno.
Qué preguntar a quien te lo monte
Si vas a contratar un chatbot o un agente, estas preguntas separan a quien lo ha pensado de quien ha conectado dos piezas:
- ¿A qué datos tiene acceso, y por qué necesita cada uno? Si la respuesta es "a todo por si acaso", ahí hay un problema.
- ¿Qué pasa cuando detecta algo raro? Debe haber una respuesta prevista, no un silencio.
- ¿Me lo puedes enseñar funcionando? No la configuración: una conversación real donde se vea que el filtro actuó.
- ¿Qué límite de gasto tiene, y dónde se cambia?
- ¿Cómo comprobamos que no bloquea a clientes buenos? Si nunca se lo ha planteado, lo va a descubrir tu facturación.
- ¿Quién responde si el bot dice algo que no debe? Esto va en el contrato, y conviene leerlo junto a lo que ya obliga el Reglamento europeo de IA.
Si ya tienes uno funcionando
Tres cosas que puedes hacer esta semana sin ayuda de nadie:
Ábrelo y pregúntale de qué no puede hablar. Si te contesta que tiene reglas o protocolos, ya está dando más información de la que debería.
Mira qué conversaciones se han bloqueado. Ahí verás dos cosas: qué intenta sacarte la gente, y si algún cliente legítimo se quedó fuera.
Comprueba el tope de gasto en la cuenta del proveedor del modelo. Si no hay ninguno, ponlo hoy.